Una campaña de phishing activa imita correos de Zoom y DocuSign según Kaspersky
El equipo de Kaspersky descubrió, en las primeras semanas posteriores a las vacaciones, una campaña de phishing que sigue activa y que suplanta mensajes con apariencia oficial de Zoom y de DocuSign en cuentas corporativas de Oriente Medio, Latinoamérica, Europa Occidental, Rusia, Armenia y Azerbaiyán. Los atacantes enviaron primero correos que imitaban a DocuSign a cuentas corporativas de varias regiones y después se hicieron pasar por Zoom. A fecha del 11 de septiembre, la compañía había contabilizado más de 1.000 correos de phishing vinculados a esta campaña. Kaspersky la interpreta como prueba de que los atacantes siguen apostando por técnicas sencillas y conocidas, con la esperanza de que algún mensaje logre engañar a su destinatario.
En los meses anteriores, los especialistas han localizado numerosos ejemplos de campañas de fraude y phishing muy sofisticadas. Eso no significa, sin embargo, que las técnicas tradicionales y más simples hayan desaparecido, según Kaspersky.
En una primera oleada, los ciberdelincuentes enviaron correos que imitaban a DocuSign con enlaces de phishing creados para sustraer credenciales. Semanas más tarde, surgió una segunda oleada, que continúa activa. En ella se hicieron pasar por Zoom y enviaron avisos en los que alertaban a los usuarios de que sus cuentas iban a ser desactivadas.
Esta segunda campaña se valió de dos recursos simples. Por un lado, enlaces de phishing que dirigían a páginas pensadas para robar credenciales; por otro, formularios incrustados en los propios mensajes que pedían datos personales y bancarios. Hasta el 11 de septiembre, Kaspersky había identificado más de 1.000 correos de phishing relacionados con ella.
El Group Manager de Email Threats Protection de Kaspersky, Andrey Kovtun, valoró así el caso. “En un contexto marcado por el rápido desarrollo tecnológico y la adopción generalizada de la Inteligencia Artificial, solemos explicar a los usuarios cómo identificar correos y campañas de fraude cada vez más sofisticados. Sin embargo, los métodos más básicos siguen utilizándose y, en ocasiones, precisamente esa sencillez puede resultar eficaz, ya que los empleados pueden pasar por alto las señales de phishing ante el enorme volumen de correos que reciben. Al mismo tiempo, los ciberdelincuentes eligen marcas muy extendidas en el entorno corporativo para conseguir que sus mensajes fraudulentos parezcan comunicaciones reales. Incluso estas técnicas más sencillas deberían ser detectadas por soluciones de seguridad específicas, de modo que la protección de una empresa no dependa únicamente del factor humano”.
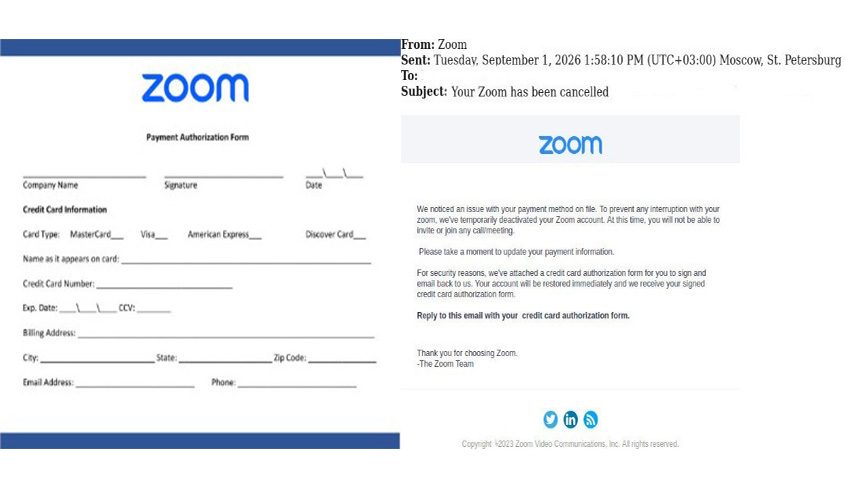
Ejemplos de correos electrónicos de phishing que se hacen pasar por mensajes oficiales de Zoom.
Cómo proteger el correo corporativo frente al phishing
Para reducir el riesgo de que campañas como esta afecten a las organizaciones, los analistas de Kaspersky recomiendan, en primer lugar, contar con una solución de seguridad específica para el correo electrónico, que proteja frente al spam, las ciberamenazas que llegan por correo y las distintas formas de phishing, como Kaspersky Security for Mail Server. Según la compañía, esta solución aborda desde las técnicas clásicas hasta las más recientes y emplea tecnologías heurísticas capaces de detectar también intentos de phishing generados con inteligencia artificial.
Recomiendan asimismo formar a los empleados de forma periódica, ya que los programas de concienciación en ciberseguridad ayudan a reconocer mensajes sospechosos y reducen el riesgo de incidentes ligados al factor humano. Las organizaciones deben, además, informar con regularidad sobre las amenazas más habituales, explicar las características principales de un mensaje malicioso y recordar que el phishing puede hacerse pasar por mensajes con aspecto oficial de servicios de uso cotidiano.
Para las pequeñas empresas, aconsejan combinar la protección de los dispositivos con medidas que reduzcan el riesgo humano, como Kaspersky Small Office Security Premium, que bloquea enlaces maliciosos, ayuda a evitar que los empleados caigan en campañas de phishing e incluye una plataforma integrada de concienciación en seguridad. Otra medida es realizar campañas de phishing controladas, que permiten medir lo preparados que están los empleados y localizar a los colectivos más expuestos de la organización.
Por último, recomiendan implantar la autenticación multifactor (MFA) en todas las cuentas de correo, sobre todo en las de privilegios elevados, y recurrir a accesos sin contraseña, como tokens o avisos en dispositivos móviles.