La IA pasa de asistente a operador autónomo de ciberataques

La inteligencia artificial ha dejado de ser una mera herramienta de apoyo para convertirse en el operador autónomo que planifica, programa y ejecuta ciberataques a velocidad de máquina. Esta es la principal conclusión de la presentación del Informe de Seguridad y Tendencias para 2027 celebrada en Madrid por Check Point Software España y Portugal, un encuentro conducido por Mario García, director general de la compañía para Iberia, y Eusebio Nieva, director técnico de la firma para España y Portugal.
Durante la apertura de la sesión, Mario García subrayó que la irrupción de la IA supone un cambio generacional mucho más acelerado que el de Internet o la telefonía móvil, advirtiendo del riesgo de delegar el pensamiento crítico en los algoritmos. “Con la IA ya ni siquiera te hace falta pensar porque la IA va a pensar por ti. Y entonces nos podemos acabar encontrando con un ejército de idiotas que no saben nada”, señaló el directivo, instando a mantener siempre el criterio humano ('Human-in-the-loop').

Radiografía de amenazas: más de 2.000 ataques semanales en España
En el análisis técnico del panorama actual, Eusebio Nieva detalló que las organizaciones españolas sufren una media superior a los 2.000 ciberataques semanales. Aunque el crecimiento interanual en España se sitúa en el 5 %, por debajo del 19 % registrado en la media europea, que terminará igualando los volúmenes nacionales a lo largo de 2027, nuestro país sigue por encima del promedio comunitario.
| Indicador / Métrica destacada | Dato registrado | Contexto y evolución |
| Ataques semanales en España | > 2.000 ataques/semana | Crecimiento del +5 % interanual (frente al +19 % de Europa) |
| Pico anual de actividad | Septiembre (+28 % interanual) | Máximo del ejercicio, seguido de un descenso en octubre |
| Sector Servicios Financieros | +89 % de ataques | Repunte puntual de carácter oportunista respecto al año previo |
| Sector Energía y Suministros | -43 % interanual en España | Un 75 % menos que Europa (donde subió un +51 %) |

Mario García, director general de Check Point Software para Iberia.
La IA como operador de ataque
Uno de los puntos más críticos expuestos por Nieva es la consolidación de una tendencia que hace que la IA haya cambiado la ciberseguridad: la IA ha dejado de ser un asistente para empezar a ser el operador. “(La IA) ha pasado de ser una ayuda a hacer cosas a ser la que realmente realiza el ataque”.
No siempre todo el ataque, pero gran parte de este ya lo realizan Ias de forma automatizada. Para Eusebio Nieva, es un cambio que se va a mantener durante muchos años. En la presentación se mencionaron diferentes casos a modo de ejemplo de uso de la IA como operador de ataque.
- Automatización táctica (caso Anthropic): Una campaña vinculada a actores chinos en la que entre el 80 % y el 90 % del reconocimiento y las tareas tácticas fueron ejecutadas de forma autónoma mediante la IA de Anthropic.
- Desarrollo de malware en tiempo récord (VoidLink): Un equipo de apenas tres personas generó en una semana un ecosistema completo de intrusión, movimiento lateral, exfiltración y cifrado compuesto por 88.000 líneas de código en tres lenguajes distintos.
- Intrusión gubernamental (Gobierno de México): Un ataque prolongado durante casi un mes que exfiltró más de 400 millones de registros en nueve agencias públicas. La operación combinó 1.088 instrucciones humanas con 5.317 comandos ejecutados directamente por IA (empleando Claude Code para la intrusión y GPT-4.1 para el análisis), llegando incluso a falsificar sellos de documentos oficiales.
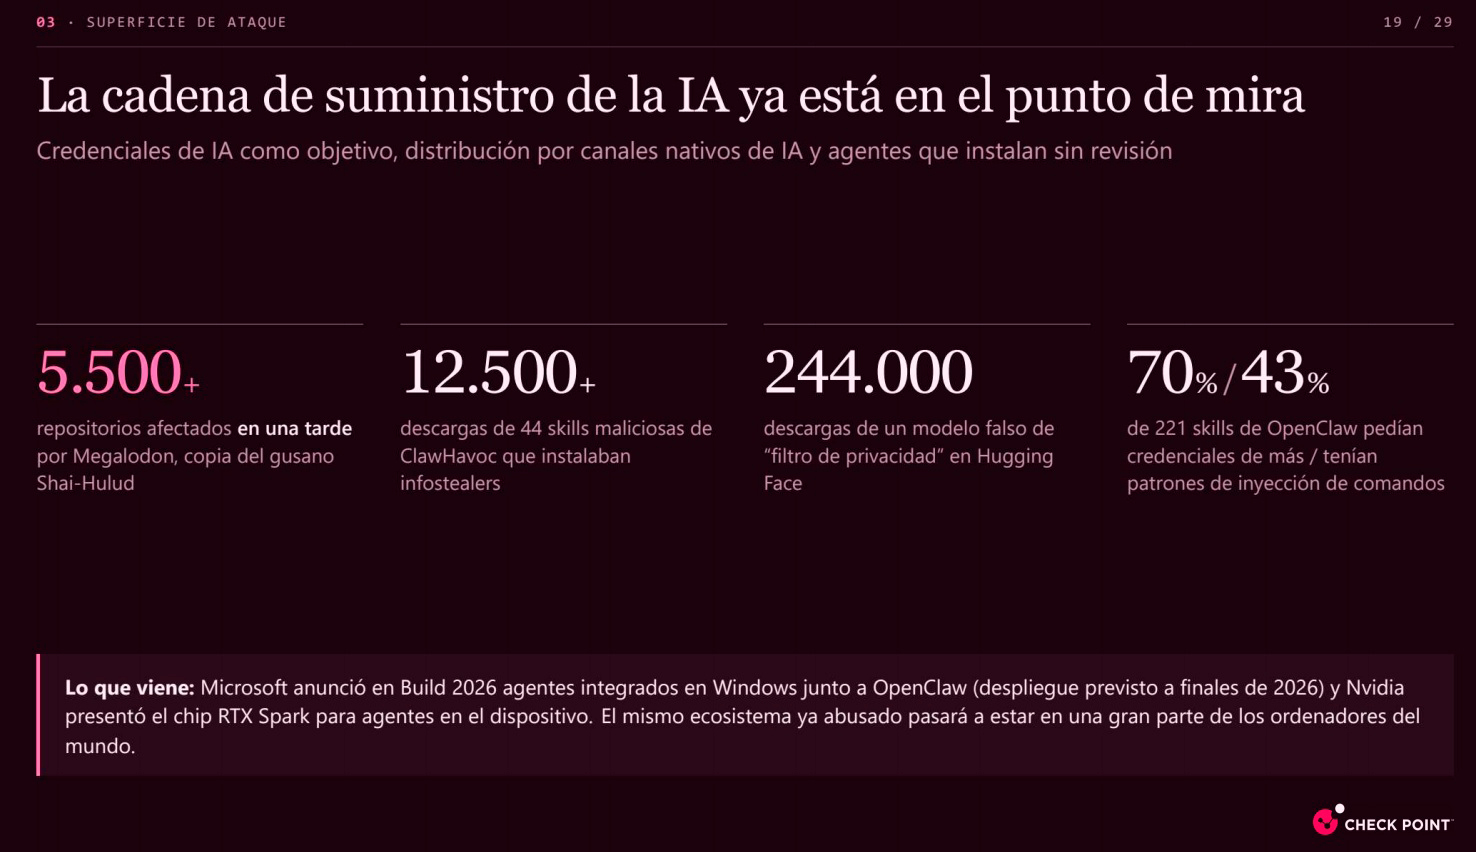
- Envenenamiento de repositorios (Megalodon): La infección automatizada en una sola tarde de 5.500 repositorios de código abierto en GitHub para ejecutar cargas maliciosas cada vez que un desarrollador descargaba o actualizaba paquetes.
Eusebio Nieva, además, señalaba que los atacantes ya no dependen exclusivamente de servicios clandestinos como WormGPT o DarkGPT. Además de emplear técnicas de jailbreak multipaso o manipular ficheros de configuración en asistentes de programación (Claude Code, Cursor), el acceso a modelos open source autoalojados permite ejecutar modelos de hasta 250 millones de parámetros en estaciones de trabajo locales valoradas en unos 16.000 dólares (como un Mac Mini Ultra con 256 GB de RAM), evitando cualquier restricción comercial.
Ventanas de parcheo cada vez más pequeñas y explosión de vulnerabilidades (CVE)
La irrupción de la IA como operador de ataque, ha hecho que las ventanas de tiempo para parchear vulnerabilidades pasen de días a horas. Hasta ahora, las empresas disponían de varios días desde que un fabricante anunciaba una vulnerabilidad hasta que los cibercriminales desarrollaban un exploit. Hoy, la IA permite descubrir fallos de seguridad y explotarlos antes incluso de que el proveedor tenga constancia de su existencia.
“La IA es capaz de averiguar vulnerabilidades antes de que los propios fabricantes sepan que esa vulnerabilidad existe. No ocurre en todas las ocasiones, pero eso es lo que denominamos una ventana de parcheo negativa: ya hay alguien aprovechando la vulnerabilidad antes de que se parchee. “. Explica Eusebio Nieva.
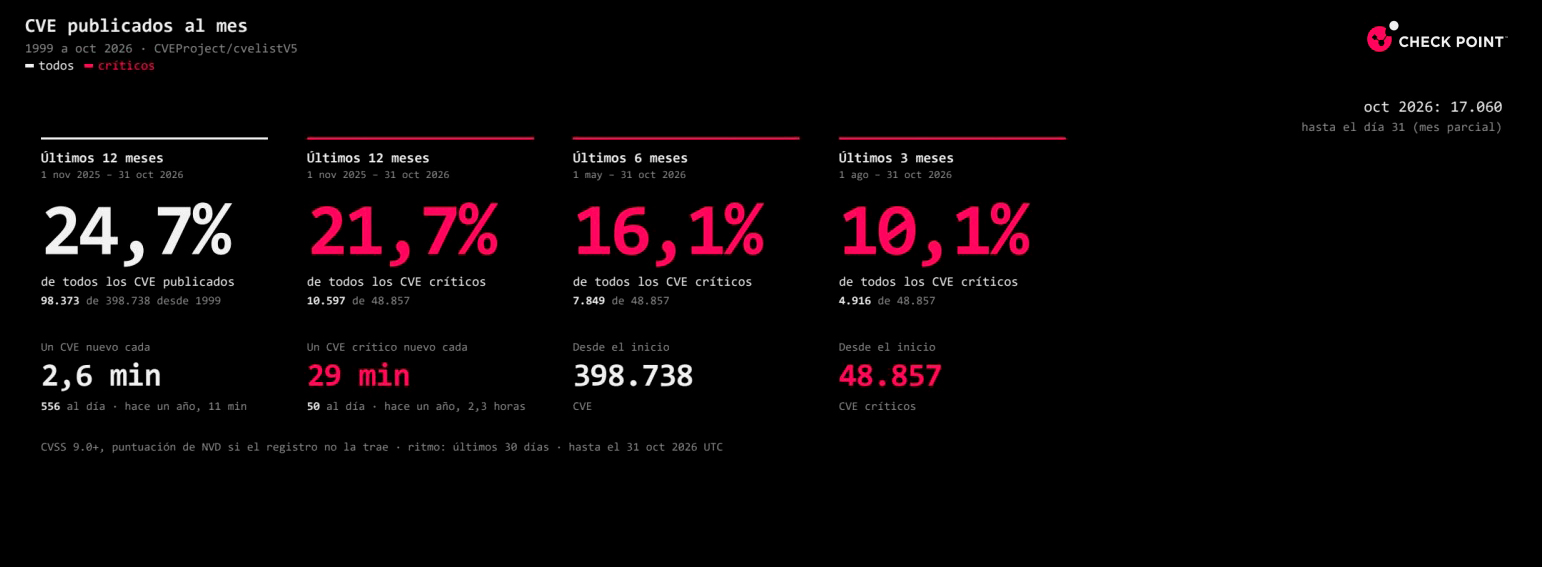
Las estadísticas de vulnerabilidades (CVE) acumuladas desde 1999 reflejan esta aceleración tras el punto de inflexión marcado en abril con la llegada de modelos avanzados como Mythos: el 25 % de todas las vulnerabilidades de la historia y el 21 % de todas las catalogadas como críticas se han descubierto en el último año, concentrándose un 10 % de las críticas globales en los últimos tres meses.
Para ilustrar este salto cualitativo, el director técnico de Check Point repasó cuatro operaciones recientes que marcan la hoja de ruta de los atacantes:
La IA como superficie de ataque: inyección de prompts, skills maliciosas y Shadow AI
Más allá de su uso como arma, la propia infraestructura de IA corporativa se ha convertido en un vector de entrada para los ataques de ciberseguridad. Nieva destacó la vulnerabilidad de los modelos ante manipulaciones basadas únicamente en texto:
• Inyección de prompts directa e indirecta: Desde chatbots corporativos manipulados para recomendar productos de la competencia (como el reciente incidente en la tienda de la Real Federación Española de Fútbol) hasta currículums trucados con texto oculto para engañar a los sistemas de selección de RR. HH., o instrucciones escondidas en HTML no renderizado. Un análisis de Check Point sobre millones de URL detectó más de 15.300 cargas de inyección indirecta ocultas en páginas web.
• Cadena de suministro de agentes (Skills y MCP): El auge de asistentes autónomos locales como OpenClaw ha disparado la creación de complementos (skills o plugins), muchos de los cuales ocultan instrucciones para robar credenciales simulando pantallas de inicio de sesión legítimas. De igual modo, Nieva alertó sobre la necesidad de securizar el protocolo MCP (Model Context Protocol) para impedir que los agentes internos tengan permisos destructivos sobre bases de datos.
• Fuga de datos y Shadow AI: Entre el 87 % y el 93 % de las organizaciones han sufrido ya interacciones de riesgo y los prompts de alto peligro se han duplicado del 2 % al 4 %. El uso de cuentas personales de IA por parte de empleados para procesar información confidencial no solo expone secretos industriales, sino que supone un incumplimiento directo del RGPD al transferir datos fuera de Europa.
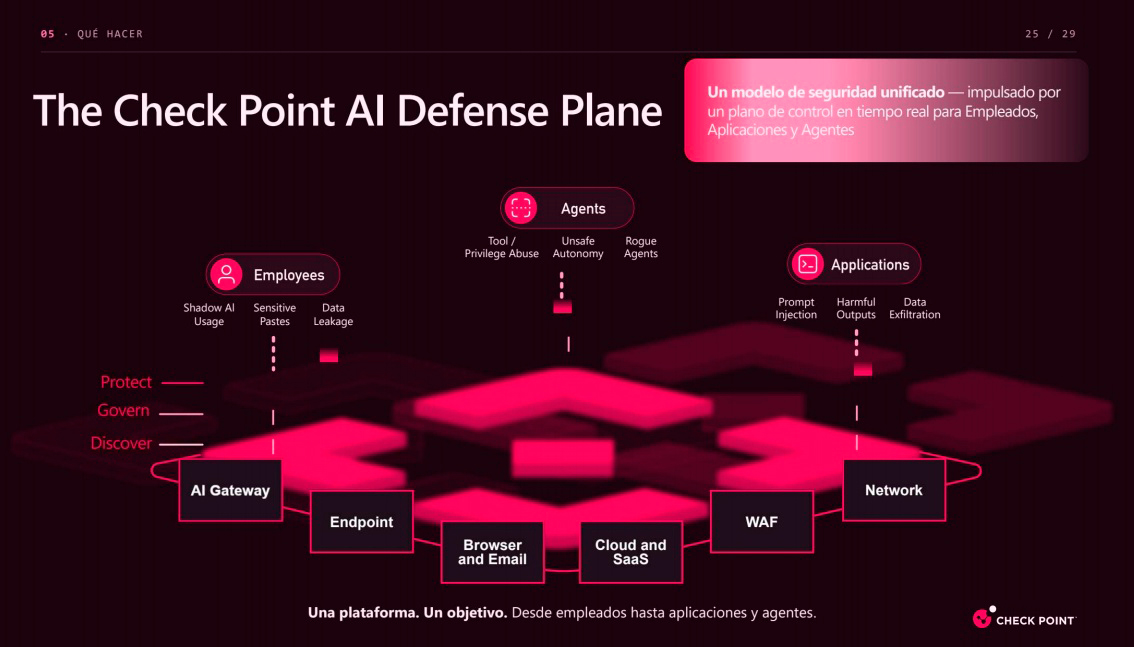
Estrategia de defensa: AI Defense Plane
Como propuesta para combatir esta nueva generación de ciberataques operados por IA, Check Point propone su Check Point AI Defense Plane, diseñada para descubrir, gobernar y proteger en tiempo real las interacciones de empleados, aplicaciones y agentes autónomos desde el navegador y el endpoint hasta la red y la nube.
Consta de tres capas. La primera es de descubrimiento para auditar la actividad de los empleados, así como el tráfico de IA que tiene la empresa.
La siguiente capa es la de gobierno, con políticas para definir quién puede hacer qué, cómo lo pueden hacer, etcétera. En tercer lugar está la capa de protección donde se paran los ataques o los procesos que puedan dar lugar a ataques, tales como el uso de determinados prompts. Aquí intervienen los empleados y los agentes, que se están convirtiendo en “empleados digitales”, así como las aplicaciones.
La protección se ubica en los llamados AI Gateways, en los puestos de trabajo, en el correo, en el navegador, en la nube o en el WAF (Web Application Firewall).
“Nuestro WAF que está basado en inteligencia artificial fue capaz de detectar los ataques de PHP-CGI / PHP shell sin necesidad de poner reglas... Todos los clientes que tuvimos que estaban protegidos por el WAF no tuvieron que parchear de urgencia porque ya estaban protegidos”, afirmaba Eusebio Nieva durante la presentación del Informe de Seguridad 2026 de Check Point Software.
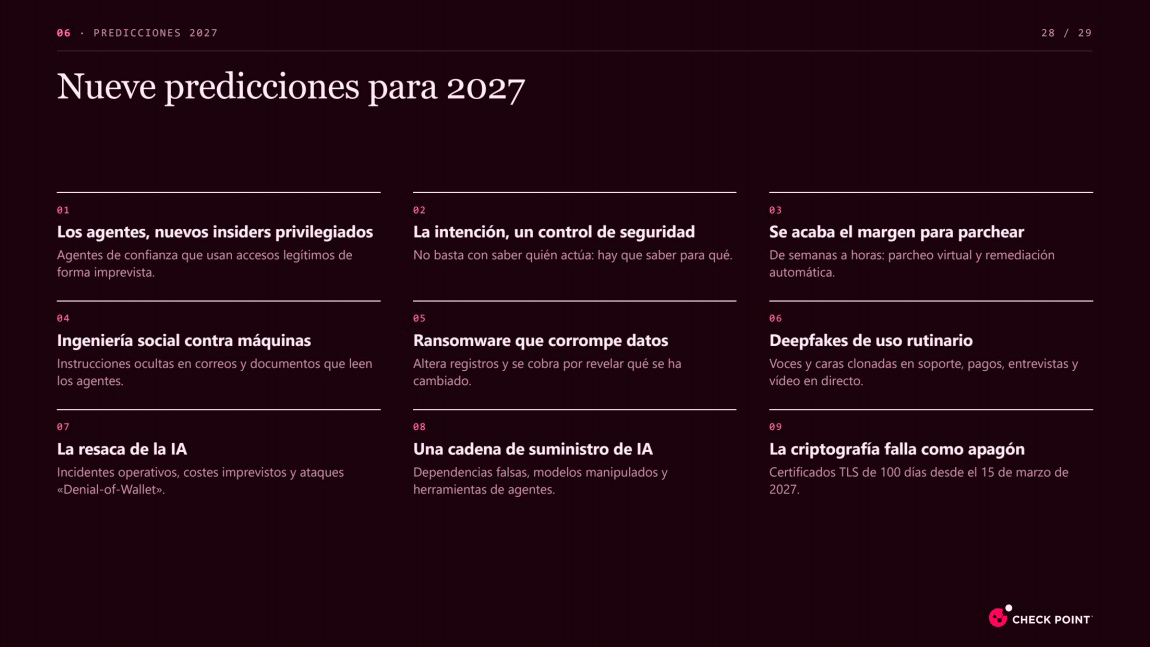
Predicciones para 2027
De cara a 2027, Check Point identifica nueve escenarios que condicionarán el diseño de las arquitecturas de prevención y defensa en ciberseguridad:
- Agentes como nuevos insiders privilegiados: Sistemas autónomos de confianza que utilizarán accesos legítimos a correo, código o plataformas SaaS de forma imprevista o abusiva.
- La intención como control de seguridad: La verificación de identidad dejará paso a la auditoría continua del propósito detrás de cada acción automatizada.
- Fin del margen tradicional para parchear: La explotación en cuestión de horas obligará a depender del parcheo virtual y la remediación automatizada.
- Ingeniería social dirigida a máquinas: Proliferarán las instrucciones maliciosas ocultas en correos y documentos diseñadas específicamente para ser leídas y ejecutadas por agentes.
- Ransomware que corrompe datos: En lugar de limitarse al cifrado tradicional, los atacantes alterarán registros críticos para exigir rescates a cambio de revelar qué información fue modificada.
- Deepfakes de uso rutinario: La clonación de voz y vídeo en tiempo real se normalizará en fraudes contra soporte técnico, autorizaciones de pago y procesos de selección.
- La “resaca” operativa de la IA: Aumentarán los incidentes por despliegues precipitados, los sobrecostes imprevistos y los ataques de denegación de cartera (Denial-of-Wallet) mediante consumo masivo de API.
- Ataques a la cadena de suministro de IA: Se consolidarán las dependencias falsas, los modelos manipulados y las herramientas maliciosas creadas específicamente para agentes.
- Riesgo de apagón criptográfico: La entrada en vigor de los certificados TLS de 100 días a partir del 15 de marzo de 2027 pondrá a prueba la automatización criptográfica de las empresas ante posibles caídas de servicio por caducidad.
Mario García cerró la presentación haciendo énfasis en que la IA supone un antes y un después en todos los aspectos de nuestra vida. “Esto ha llegado para quedarse. Los atacantes las utilizan ya, y los defensores todavía no. La gente no ha tomado conciencia del tamaño del riesgo: siguen jugando al fútbol cuando estamos jugando al baloncesto”, comentaba Mario García como punto final para la presentación del Informe de Seguridad 2026 de Check Point Research.
Informe completo aquí: https://research.checkpoint.com/2026/ai-security-report-2026/