Sophos lanza AI Defense para detectar y controlar el uso no autorizado de inteligencia artificial en las empresas
Sophos ha anunciado la disponibilidad de Sophos AI Defense, una solución diseñada para identificar las herramientas y agentes de inteligencia artificial (IA) que utilizan los empleados y las aplicaciones de una organización, incluidos aquellos que no cuentan con autorización de los equipos de seguridad. La tecnología permite supervisar su actividad y aplicar políticas de protección en tiempo real mediante la integración de los controles de dispositivos, redes, identidades y navegadores.
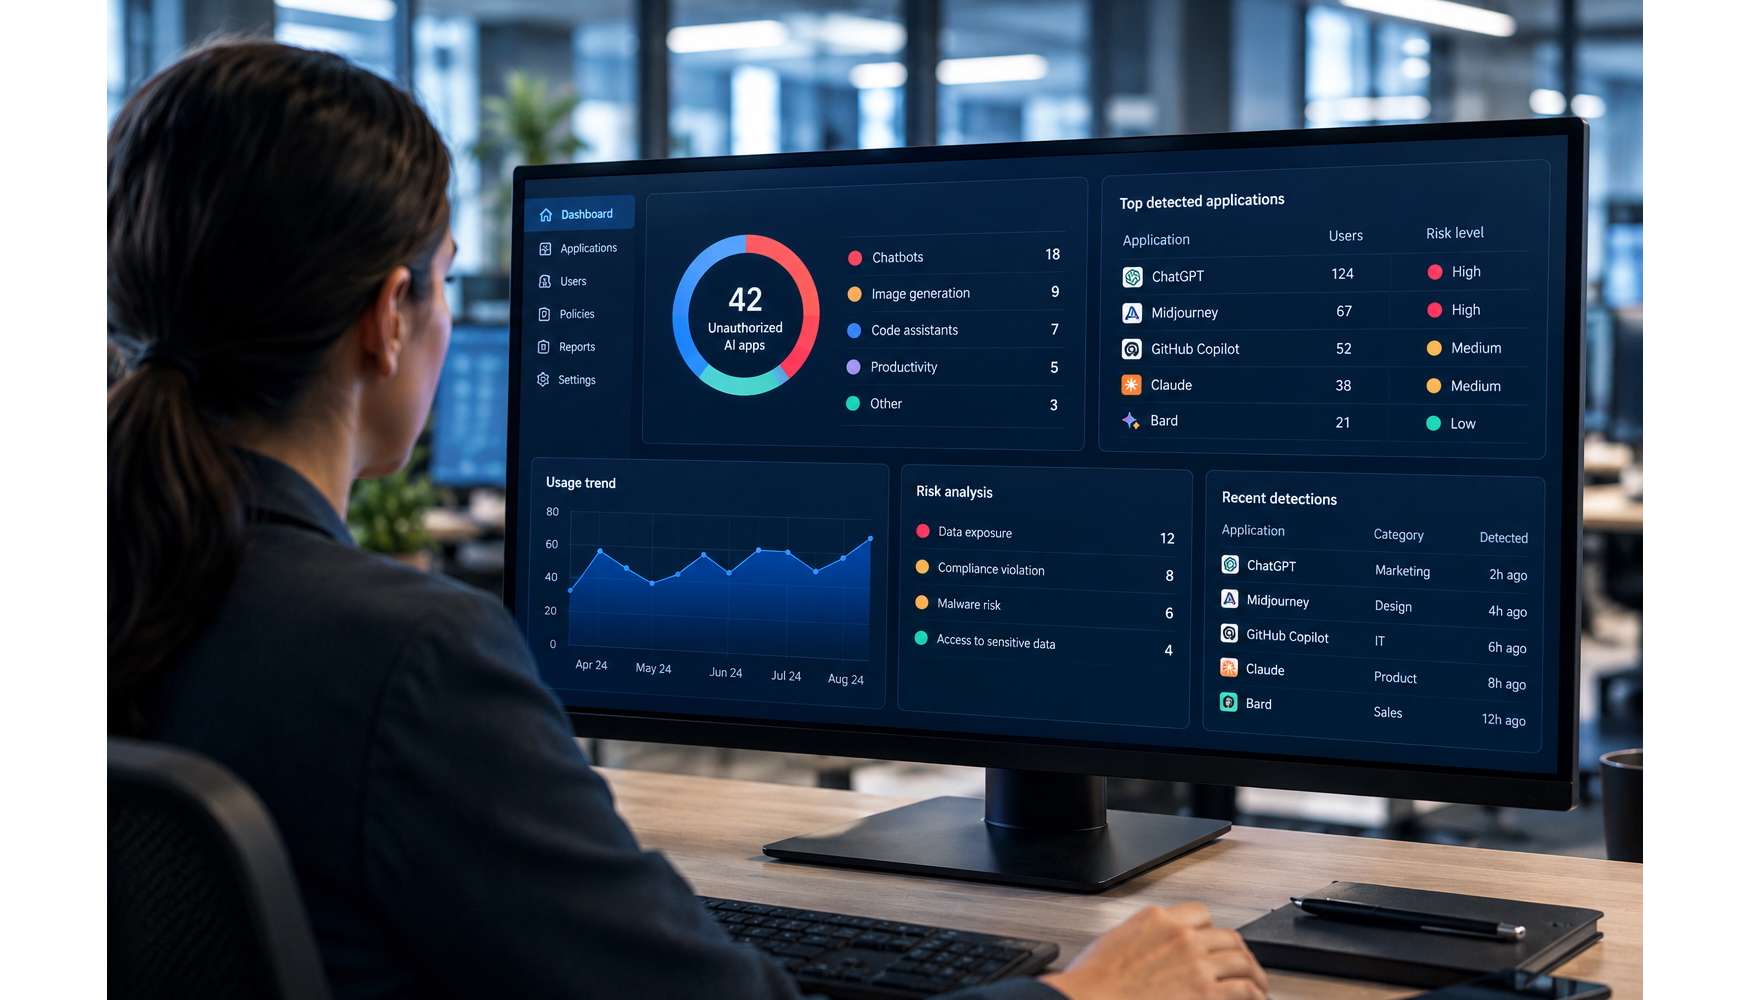
La nueva solución se integra en Sophos Fusion, el sistema de defensa de ciberseguridad nativo de IA de la compañía, y responde a los riesgos asociados al uso de herramientas que operan fuera del conocimiento o la supervisión de los departamentos de TI. Esta práctica, conocida como shadow AI o IA en la sombra, puede generar nuevas superficies de ataque y facilitar la exposición de información confidencial.
Según una encuesta de Gartner realizada a 302 responsables de ciberseguridad entre marzo y mayo de 2025, el 69% sospechaba o tenía pruebas de que sus empleados utilizaban herramientas y agentes de IA no autorizados. Por su parte, un estudio publicado por Cloud Security Alliance en abril de 2026, encargado por Token Security, señala que el 82% de las organizaciones consultadas había detectado agentes de IA en la sombra durante el último año.
Sophos AI Defense recopila información procedente de los dispositivos, las redes, los sistemas de identidad y los navegadores para ofrecer una visión conjunta de la actividad relacionada con la inteligencia artificial. A partir de estos datos, analiza quién utiliza las herramientas, cómo se comportan y qué información manejan, con el objetivo de diferenciar las operaciones habituales de aquellas que requieren una intervención de seguridad.
Entre sus funcionalidades figura la inspección en tiempo real de las solicitudes enviadas a sistemas de IA, las cargas de archivos y otras interacciones que puedan comprometer información confidencial. La solución permite aplicar las políticas de protección de la organización con independencia del entorno en el que se ejecuten las herramientas supervisadas.
La actividad detectada también se transmite a Sophos Fusion, lo que permite a los equipos de seguridad que utilizan Sophos XDR y a los analistas de Sophos MDR investigar y responder mediante sus procedimientos habituales.
“Las organizaciones están adoptando la IA más rápido de lo que tardan en protegerla, y la mayoría de los equipos de seguridad no pueden responder a tres preguntas básicas: qué herramientas de IA se están ejecutando, qué datos se introducen en ellas y si esa actividad se ajusta a las políticas”, explica Kyle Falkenhagen, vicepresidente sénior de Gestión de Productos de Sophos.
La compañía señala que la integración de AI Defense en Sophos Fusion permite incorporar estas capacidades sin desplegar una herramienta independiente. La solución, que ya está disponible, también está dirigida a proveedores de servicios gestionados (MSP), que podrán ofrecer estas funciones de supervisión y protección a sus clientes.
La versión revisada conserva la información esencial de la nota de prensa, precisa la atribución de las estadísticas y mejora la descripción de la integración con Sophos XDR y MDR. También se ha unificado el cierre para evitar un párrafo final aislado.