ACTUALIDAD

TRC sitúa a Inés Andrés al frente de las áreas de AGE, Defensa e Interior

22 septiembre, 2026
TRC ha ampliado las responsabilidades de Inés Andrés, que pasa a dirigir conjuntamente las áreas de negocio de Administración General del Estado (AGE), Defensa e Interior. La compañía reúne así bajo una misma dirección comercial tres verticales que, según explica, comparten cada vez más necesidades relacionadas con ámbitos como la ciberseguridad, la protección de infraestructuras críticas, las comunicaciones seguras, los sistemas antidrón, la inteligencia artificial o la protección de fronteras …
La AEPD recibe la primera notificación de una brecha de datos vinculada a un ataque ejecutado mediante un agente de IA

18 septiembre, 2026
La Agencia Española de Protección de Datos (AEPD) ha recibido la primera notificación de una brecha de datos personales en la que el incidente habría sido ejecutado mediante un agente de inteligencia artificial que utilizó un conocido modelo de lenguaje. Francisco Pérez Bes, adjunto de la AEPD, analiza el caso y sus implicaciones para la gestión de riesgos en un artículo publicado en el blog de la Agencia.

Suscríbase a nuestra Newsletter - Ver ejemplo

Contraseña

Marcar todos

Autorizo el envío de newsletters y avisos informativos personalizados de interempresas.net

Autorizo el envío de comunicaciones de terceros vía interempresas.net

He leído y acepto el Aviso Legal y la Política de Protección de Datos

Responsable: Interempresas Media, S.L.U. Finalidades: Suscripción a nuestra(s) newsletter(s). Gestión de cuenta de usuario. Envío de emails relacionados con la misma o relativos a intereses similares o asociados.Conservación: mientras dure la relación con Ud., o mientras sea necesario para llevar a cabo las finalidades especificadasCesión: Los datos pueden cederse a otras empresas del grupo por motivos de gestión interna.Derechos: Acceso, rectificación, oposición, supresión, portabilidad, limitación del tratatamiento y decisiones automatizadas: contacte con nuestro DPD. Si considera que el tratamiento no se ajusta a la normativa vigente, puede presentar reclamación ante la AEPD. Más información: Política de Protección de Datos

Bruselas propone con la EU KIDS Act nuevas restricciones y obligaciones para proteger a los menores en los servicios digitales

17 septiembre, 2026
La Comisión Europea ha presentado este 17 de septiembre la EU KIDS Act, una propuesta legislativa que establece los 15 años como edad mínima para disponer de una cuenta autónoma en redes sociales e impide el acceso a estos servicios a los menores de 13 años. El texto incorpora, además, obligaciones de seguridad desde el diseño para redes sociales, plataformas de intercambio de vídeos, videojuegos en línea, compañeros de inteligencia artificial y chatbots utilizados por menores. …

WatchGuard detecta una campaña de malware que combina ClickFix y blockchain

16 septiembre, 2026
WatchGuard Threat Lab ha identificado una campaña activa dirigida a usuarios de Windows de Estados Unidos, Canadá, Reino Unido, Irlanda, Australia y Nueva Zelanda. La operación combina ingeniería social, servicios web y cloud legítimos y tecnología blockchain para distribuir NightshadeC2/CastleRAT, un troyano de acceso remoto asociado al operador ruso de Malware-as-a-Service TAG-150.

Genetec orienta a los responsables de seguridad física ante las exigencias de la Ley de Ciberresiliencia

14 septiembre, 2026
La Ley de Ciberresiliencia de la UE (CRA) introduce nuevas exigencias de ciberseguridad para los productos con elementos digitales a lo largo de todo su ciclo de vida. Ante este marco normativo, Genetec ha elaborado una guía dirigida a los responsables de seguridad física para facilitar la evaluación de los proveedores tecnológicos en aspectos como el desarrollo seguro, la gestión de vulnerabilidades, la transparencia y el soporte de los productos conectados.

Sophos desarrolla una función con IA de OpenAI para verificar rutas de explotación

14 septiembre, 2026
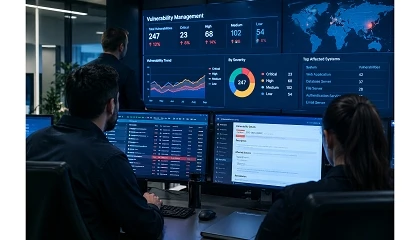
Sophos está desarrollando Exploit Path Verification (EPV), una nueva función que se integrará en Sophos Managed Risk para determinar qué vulnerabilidades puede aprovechar un atacante en el entorno concreto de una organización. La herramienta utilizará los modelos cibernéticos GPT de OpenAI a través de Daybreak Defense Network y analizará diferentes evidencias para ayudar a los equipos de seguridad a establecer prioridades de corrección.

La CRA activa las obligaciones de notificación para los fabricantes de productos con elementos digitales

Foto Mariana Morcillo Rodríguez
14 septiembre, 2026
Desde el 11 de septiembre de 2026 es aplicable el artículo 14 del Reglamento de Ciberresiliencia (CRA), que obliga a los fabricantes de productos con elementos digitales a notificar las vulnerabilidades aprovechadas activamente y los incidentes graves que repercutan en su seguridad. Esta obligación se adelanta a la aplicación general del Reglamento, prevista para el 11 de diciembre de 2027.