Reglamento de Máquinas y Reglamento de Ciberresiliencia, leídos desde la planta
Laura Sauco, CEO de Normach
03/11/2026
Una prueba por cada cambio
Pongamos una célula de paletizado introducida en el mercado en marzo de 2027. El técnico del fabricante entra en remoto y cambia un parámetro de una función de seguridad. Aunque la intervención esté autorizada, la máquina tiene que recoger pruebas de ella, porque el punto 1.1.9 del anexo III del Reglamento (UE) 2023/1230 las exige ‘de toda intervención legítima o ilegítima en el software o de toda modificación del software que tengan instalado o de su configuración’. Si el técnico carga además una versión nueva del software de seguridad, el registro de esa versión debe estar habilitado cinco años desde la carga, solo para demostrar la conformidad si una autoridad nacional competente lo pide de forma motivada (punto 1.2.1, letra f).
El punto 1.1.9 no tiene equivalente en la Directiva 2006/42/CE, en la que no aparece la palabra ‘ciberseguridad’. El Reglamento pide además que los sistemas de mando resistan, cuando proceda según las circunstancias y los riesgos, ‘los intentos hostiles razonablemente previsibles de terceros de provocar una situación peligrosa’ (punto 1.2.1, letra a).
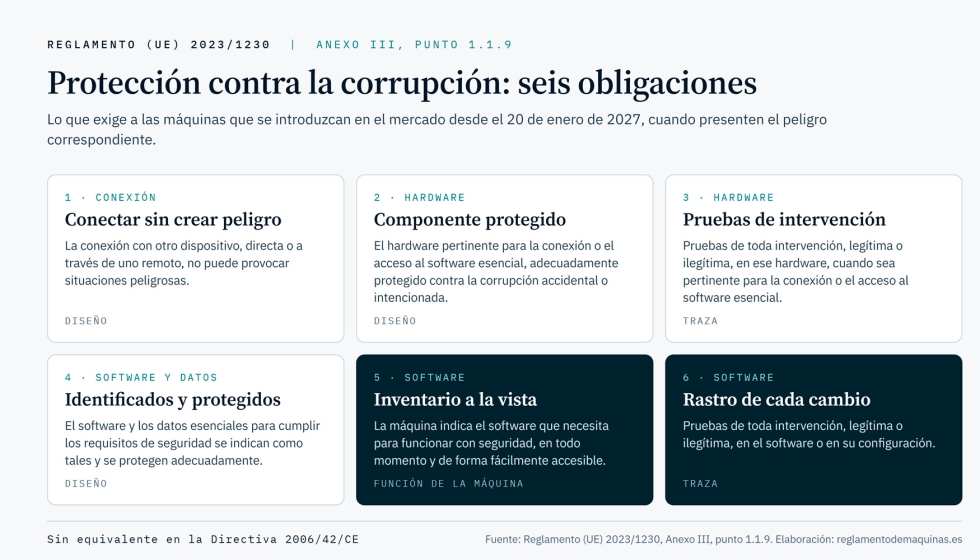
El punto 1.1.9 pide también que la máquina indique el software instalado que necesita para funcionar con seguridad y sea capaz de ‘proporcionar esa información en todo momento de forma fácilmente accesible’. A nuestro juicio, una tabla de versiones en el manual difícilmente lo cumple, porque se queda vieja con la primera actualización. La conexión con otro dispositivo, sea el portátil del integrador o el acceso remoto del servicio técnico, no puede provocar situaciones peligrosas. Y el hardware pertinente para la conexión o el acceso al software esencial para la conformidad, junto con ese software y sus datos, ha de estar adecuadamente protegido contra la corrupción accidental o intencionada. Todas las obligaciones del punto 1.1.9, también la de recoger pruebas, se aplican cuando la máquina presenta el peligro correspondiente (anexo III, parte B, principio 2).
La continuidad de la línea solo cuenta si afecta a la seguridad
El considerando 25 explica que los fabricantes deben adoptar ‘medidas proporcionadas que se limiten a proteger la seguridad’ de los productos. Que la línea siga produciendo durante un ataque, o que las recetas no salgan de la planta, solo entra en este Reglamento en la medida en que afecte a la seguridad de la máquina. Para lo demás hay otros actos de la Unión, entre ellos el Reglamento de Ciberresiliencia, que exige al fabricante del producto, cuando proceda según su evaluación de riesgos, diseñarlo para proteger la confidencialidad de los datos y la disponibilidad de las funciones esenciales (anexo I, parte I, punto 2, letras e y h).
Todavía no hay norma que dé presunción de conformidad
A mediados de octubre de 2026, la Comisión no ha publicado en el DOUE ninguna referencia de norma bajo el Reglamento, y en su página de normas de maquinaria dice que prepara la primera lista y que la espera antes de que termine el año. La Decisión que recoge la lista de la Directiva queda derogada el 20 de enero de 2027 (Decisión de Ejecución (UE) 2026/2015, artículo 2). Para el 1.1.9, CENELEC tramita dentro de la petición de normalización M/605 el proyecto FprEN 50742, ‘Safety of machinery - Protection against corruption’, en fase de aprobación y sin publicar.
Si la planta cambia el software, puede pasar a ser el fabricante
Una modificación hecha ‘por medios físicos o digitales’ después de la introducción en el mercado o la puesta en servicio es sustancial (artículo 3, punto 16) cuando el fabricante no la previó ni la planificó y, al generar un peligro nuevo o aumentar un riesgo existente, exige resguardos o dispositivos de protección que obliguen a modificar el sistema de control de seguridad, o nuevas medidas de estabilidad o resistencia mecánica. Quien la hace tiene la consideración de fabricante y aplica el procedimiento de evaluación de la conformidad que corresponda (artículo 18). La reparación y el mantenimiento que no afectan a la conformidad no se consideran modificaciones sustanciales (considerando 26).
Conviene pedir al fabricante por escrito qué conexiones, accesos y cambios de configuración ha previsto. Si el integrador o el mantenimiento de la planta van a cambiar el software de seguridad fuera de eso, hay que valorar antes si es una modificación sustancial.
Avisos de vulnerabilidades desde 2026, soporte desde 2027
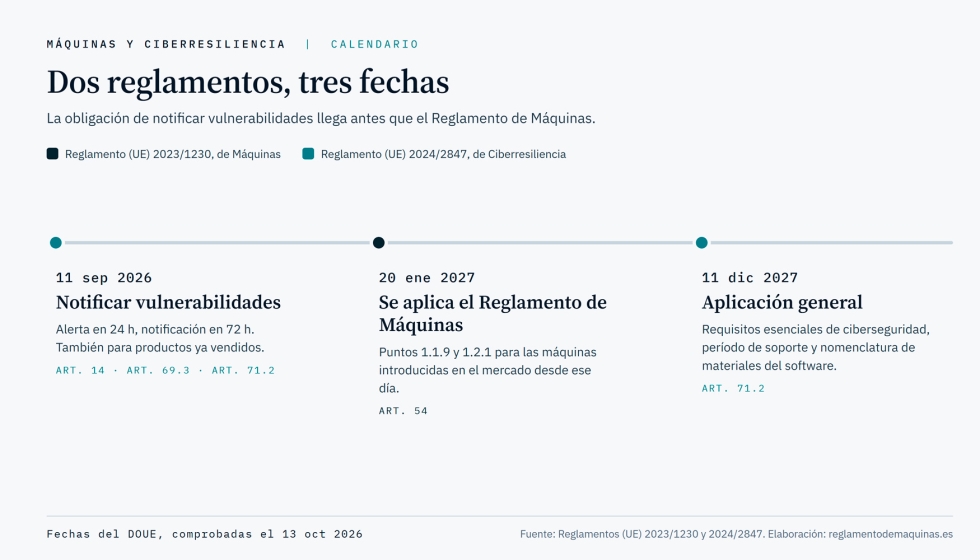
El Reglamento (UE) 2024/2847, de Ciberresiliencia, alcanza a los productos con elementos digitales comercializados cuya finalidad prevista o uso razonablemente previsible incluya una conexión de datos, directa o indirecta, a un dispositivo o a una red (artículo 2.1). Los fabricantes de máquinas que lo sean deben cumplir los dos reglamentos (considerando 53). Su aplicación general empieza el 11 de diciembre de 2027, pero su artículo 14 rige desde el 11 de septiembre de 2026, también para lo introducido en el mercado antes del 11 de diciembre de 2027 (artículos 71.2 y 69.3).
Desde esa fecha, el fabricante notifica al CSIRT coordinador y a ENISA las vulnerabilidades aprovechadas activamente que conozca, con una alerta temprana en 24 horas. Y, por el apartado 8, informa de ellas a los usuarios afectados y, cuando así se requiera, de las medidas que pueden adoptar para atenuar las repercusiones.
El de Ciberresiliencia pide, cuando proceda, registrar o hacer el seguimiento de la actividad interna pertinente ‘con un mecanismo de exclusión voluntaria para el usuario’ (anexo I, parte I, punto 2, letra l); el punto 1.1.9 no prevé esa exclusión. Y cada actualización de seguridad que el de Ciberresiliencia obliga a facilitar (anexo I, parte II, puntos 2 y 8) es, si toca el software de seguridad de la máquina, una intervención legítima que el de Máquinas obliga a registrar.
Para lo introducido en el mercado desde el 11 de diciembre de 2027, el período de soporte será de al menos cinco años, salvo uso previsto más corto (artículo 13.8), y su fecha final, con mes y año, se especifica en el momento de la compra (artículo 13.19). La nomenclatura de materiales del software, o SBOM (anexo I, parte II, punto 1), solo llega al usuario si el fabricante decide facilitarla (anexo II, punto 9).
Seis preguntas antes de firmar el pedido
Para la planta, preguntarlo tiene además base legal. En España, el empresario ‘deberá utilizar únicamente equipos que satisfagan’ cualquier disposición legal o reglamentaria que les sea de aplicación (Real Decreto 1215/1997, artículo 3.1, letra a). Si además es entidad esencial o importante según la Directiva (UE) 2022/2555, NIS2, los Estados miembros deben velar por que tenga en cuenta, en la seguridad de su cadena de suministro, ‘la calidad general de los productos y las prácticas en materia de ciberseguridad de sus proveedores’ (artículo 21, apartados 2, letra d, y 3). En España esa obligación llegará con la ley que la transponga. El anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, aprobado en primera vuelta por el Consejo de Ministros el 14 de enero de 2025, no llegó a remitirse a las Cortes antes de su disolución el 6 de octubre de 2026 (Real Decreto 806/2026), y el 8 de julio de 2026 la Comisión decidió llevar a España ante el Tribunal de Justicia por no haber notificado su transposición completa.
Una máquina que llegue en 2027 puede haberse introducido en el mercado conforme a la Directiva antes del 20 de enero (artículo 52.1), y por eso la primera pregunta es esa:
- Con qué marco declarará la conformidad, la Directiva o el Reglamento.
- Cómo indica la máquina el software que necesita para funcionar con seguridad.
- Dónde quedan las pruebas de intervención y quién en la planta puede leerlas.
- Qué conexiones, accesos remotos y cambios de configuración ha previsto, por escrito.
- A quién de la planta avisará de una vulnerabilidad aprovechada activamente (artículo 14.8 del Reglamento de Ciberresiliencia).
- Si se introduce desde el 11 de diciembre de 2027 como producto con elementos digitales, en qué mes y año termina su soporte, y si facilitará el SBOM.
Fuentes: Reglamento (UE) 2023/1230, texto consolidado a 27 de julio de 2026 (EUR-Lex); los textos auténticos son los publicados en el DO: el original (DO L 165 de 29.6.2023, también para los considerandos), su corrección de errores (DO L 169 de 4.7.2023) y los Reglamentos (UE) 2024/2748 y 2026/1744, que no modifican los puntos citados. Reglamento (UE) 2024/2847, de Ciberresiliencia (DO L de 20.11.2024). Directiva 2006/42/CE. Decisión de Ejecución (UE) 2026/2015 (DO L de 7.9.2026). Página de normas armonizadas de maquinaria de la Comisión Europea y ficha del proyecto FprEN 50742 en el catálogo de CEN-CENELEC, consultadas el 13 de octubre de 2026. Directiva (UE) 2022/2555, NIS2 (DO L 333 de 27.12.2022). Real Decreto 1215/1997 (BOE-A-1997-17824). Comisión Europea, comunicado de 8 de julio de 2026 sobre la transposición de NIS2; referencia del Consejo de Ministros de 14 de enero de 2025; Real Decreto 806/2026 (BOE-A-2026-20742). Las seis obligaciones del punto 1.1.9, con su texto, en reglamentodemaquinas.es.
Laura Sauco es CEO de Normach, que prepara documentación técnica de fabricantes de maquinaria conforme al Reglamento (UE) 2023/1230. Recursos y comparativa de la Directiva con el Reglamento en reglamentodemaquinas.es. No es asesoramiento jurídico sobre un producto concreto.
Para cualquier duda sobre el texto: Laura Sauco, laura@normach.eu, 658 44 55 63.