Contraseñas compartidas en planta: cómo poner orden en las credenciales de una empresa industrial
La propia Interempresas ha analizado la capa humana de la ciberseguridad en plantas y almacenes, y entre los gestos cotidianos que abren la puerta a un incidente cita la reutilización de contraseñas entre turnos. Es un hábito comprensible en un entorno donde la prioridad es que la máquina no pare, pero tiene un coste que suele aparecer en el peor momento.
Dónde se concentran los riesgos
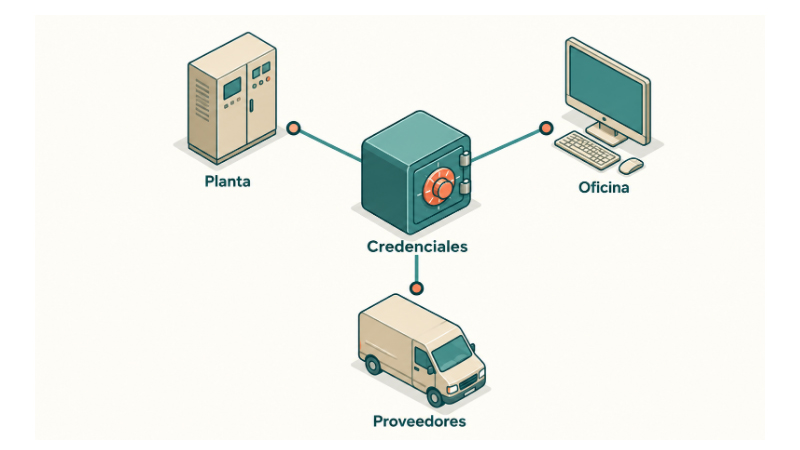
Una empresa industrial maneja credenciales de naturaleza muy distinta, y cada grupo tiene sus propios problemas:
- En planta, los PLC, HMI y SCADA que conservan las contraseñas de fábrica o que usan una única cuenta para todos los operarios.
- En la oficina, el correo, el ERP, la banca electrónica y los portales de clientes, donde se repiten claves entre servicios o se comparten por mensajería.
- En los accesos de terceros, los integradores, fabricantes de maquinaria y técnicos de mantenimiento que entran en remoto con credenciales que nadie revisa cuando termina el contrato.
El INCIBE-CERT ya advertía en su análisis sobre la gestión de credenciales en sistemas de control de que las cuentas compartidas impiden saber quién ha realizado cada acción y de que los antiguos empleados pueden seguir conociendo las claves. A eso se suman las contraseñas por defecto en dispositivos remotos y las cuentas con privilegios de administrador que utilizan proveedores, ingenieros y procesos automáticos sin un control activo.
En la parte corporativa, el primer paso práctico es que cada persona tenga sus propias credenciales y que estas sean largas, únicas y difíciles de adivinar. Nadie puede memorizar decenas de claves de ese tipo, y ahí es donde un gestor de contraseñas resulta útil: almacena las credenciales cifradas, genera claves aleatorias y permite compartir accesos concretos con un compañero o un proveedor sin enviarlos por correo ni apuntarlos en papel. Cuando alguien deja la empresa, se le retira el acceso al gestor en lugar de cambiar a toda prisa una docena de contraseñas que no se sabe quién conocía.
Planta y oficina no se gestionan igual
Conviene no mezclar los dos mundos. Las herramientas pensadas para el puesto de trabajo cubren bien el correo, las aplicaciones en la nube y los portales web, pero los entornos de tecnología operativa tienen exigencias propias. El INCIBE-CERT describe para ellos gestores especializados capaces de descubrir las credenciales presentes en la red, ocultarlas a los usuarios, rotarlas de forma automática y registrar cada acceso asociándolo a una persona concreta.
En la práctica, muchas empresas medianas empiezan por ordenar la parte corporativa, que es la más expuesta a campañas de phishing y la más sencilla de abordar, y después planifican la de planta junto con el integrador o el responsable de automatización. Lo importante es que las dos tengan un responsable claro y un inventario actualizado de quién accede a qué.
Un plan de trabajo por fases
El orden de los pasos influye mucho en que el cambio se mantenga en el tiempo. Un calendario razonable para una pyme industrial podría ser este:
| Fase | Qué se hace | Quién participa |
|
Inventario |
Listar sistemas, cuentas y quién conoce cada credencial, incluidas las de proveedores |
Dirección, IT y responsable de mantenimiento |
|
Cuentas personales |
Sustituir las cuentas compartidas de oficina por usuarios individuales con verificación en dos pasos |
IT y cada departamento |
|
Gestor corporativo |
Centralizar las claves de oficina y los accesos que se comparten con terceros |
IT y administración |
|
Contraseñas de fábrica |
Cambiar las credenciales por defecto de PLC, HMI y equipos conectados |
Automatización e integrador |
|
Accesos remotos |
Revisar y limitar en el tiempo las entradas de proveedores, con registro de cada sesión |
Mantenimiento y proveedores |
|
Revisión periódica |
Retirar accesos de bajas y cambios de puesto y repetir el inventario |
Recursos humanos e IT |
Ninguna de estas fases exige parar la producción, y casi todas se pueden hacer con los recursos que ya tiene la empresa. La diferencia está en dejar de tratar las contraseñas como un asunto individual y empezar a gestionarlas como cualquier otro activo de la planta, con un responsable, un registro y una revisión periódica.