SECTORES ESTRATÉGICOS

"Invertir en seguridad no tiene necesariamente por qué significar una pérdida de productividad"

La seguridad en la logística debe plantearse desde el principio
Foto
Un problema operativo relativo a la seguridad no solo afecta a la producción de la empresa, sino a todos los integrantes de la cadena de suministro.
El 78% de las empresas participantes del I Estudio CEL ‘La ciberseguridad en la cadena de suministro. Resiliencia como propiedad colectiva del ecosistema logístico’ afirmaron que ante un ataque a un proveedor logístico su operativa se ve afectada. El margen de tesorería que representa una parada total sería de 10 días para el 39% de las compañías encuestadas, la mayoría de gran tamaño.

El 70% de los participantes considera que la ciberseguridad forma parte de su cultura corporativa. No obstante, el 48% todavía no lleva a cabo auditorías periódicas de ciberseguridad a sus proveedores estratégicos. En una cifra todavía menor, el 39% exige unos requisitos mínimos de seguridad en sus procesos de aprovisionamiento.

El informe se presentó a principios de octubre durante las jornadas de ‘Seguridad física y ciberseguridad para cadenas de suministro resilientes’.

La conectividad de las fábricas incrementa los riesgos
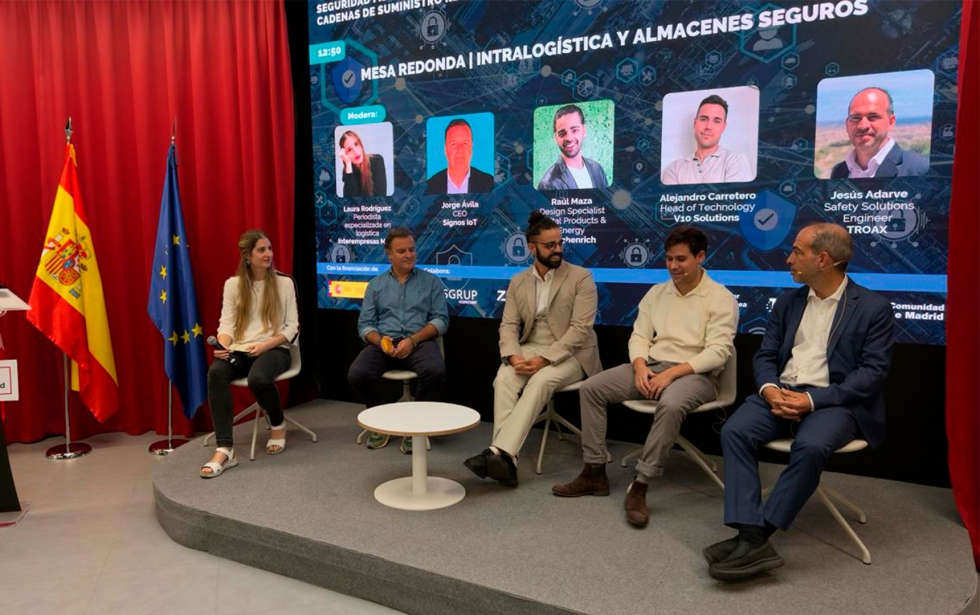
Laura Rodríguez, periodista experta en logística de Interempresas, Jorge Ávila, CEO de Signos IoT, Raúl Maza...
Laura Rodríguez, periodista experta en logística de Interempresas, Jorge Ávila, CEO de Signos IoT, Raúl Maza, Design specialist Digital Products & Energy de Jungheinrich, Alejandro Carretero, head of Technology de V10 Solutions y Jesús Adarve, Safety Solutions Engineer de Troax.
Las máquinas o robots cada vez tienen más funciones incorporadas para ejecutar tareas. Entre ellas se halla la recopilación de datos, análisis de consumos energéticos o identificar cuellos de botella. No obstante, esas mismas funciones no esenciales, pero valiosas, amplían las posibles vulnerabilidades. Así lo afirmó Javier Bravo, consultor técnico integración IT/OT de Siemens. En el presente, la irrupción de internet en entornos industriales les obliga a proteger las comunicaciones, ya que antes permanecían en entornos aislados.

La integración de datos y la implementación de medidas de seguridad comunes fue uno de los retos que el ponente mencionó debido a la heterogeneidad de sistemas industriales y fabricantes. También habló sobre la dificultad que plantea el traslado de una simulación a la realidad. No es lo mismo probar una solución en un área pequeña que en múltiples fábricas, ya que “se pueden plantear diversas necesidades”.

Desde su punto de vista, la ciberseguridad y el mantenimiento deben contemplarse durante el ciclo de vida completo de la instalación.

La resistencia a los cambios

Durante la mesa redonda ‘Intralogística y almacenes seguros’ los ponentes reconocieron que existe una tendencia general a visibilizar poco los accidentes durante la actividad laboral. Eso dificulta que el sector tome conciencia de su importancia.

Jorge Ávila, CEO de Signos IoT, Raúl Maza, Design specialist Digital Products & Energy de Jungheinrich, Alejandro Carretero, head of Technology de V10 Solutions y Jesús Adarve, Safety Solutions Engineer de Troax explicaron durante su intervención que, a veces, la introducción de cambios en el trabajo puede generar resistencias entre los operarios. Si la medida es sencilla y además les protege, el reparo puede desaparecer. Cuando la solución es más compleja, sí que se vuelve más necesario que los responsables hagan comprender a sus equipos el porqué de dichas modificaciones.

Los trabajadores externos, como los conductores que acceden a los almacenes, se encuentran con la dificultad añadida de desconocer los procedimientos concretos de cada instalación.

Consecuencias en cadena

El diálogo ‘¿Somos vulnerables? Planes de prevención y contingencia e impacto organizativo’ contó con la participación de David Moreno, Global CISO de Tendam y Víctor Prada, head of Cibersecurity de CTTexpress y Mariano J. Benito, Cybersecurity & Privacy Ambassador de GMV como moderador. Los participantes pusieron énfasis en la transformación que está ocurriendo en el reparto. Entre ellos, la digitalización de la documentación y las nuevas funciones en los dispositivos móviles. Las personas deben adaptarse, pero no todo el mundo se encuentra en el mismo nivel.

Estos cambios generan una ingente cantidad de datos que puede ser atractiva para los ciberdelincuentes. Los riesgos son dobles: no solo la interrupción de la actividad, sino también el acceso a la información de clientes y destinatarios, no importa que ellos cuenten con sistemas de seguridad avanzados si la brecha ha sucedido en otro lugar.
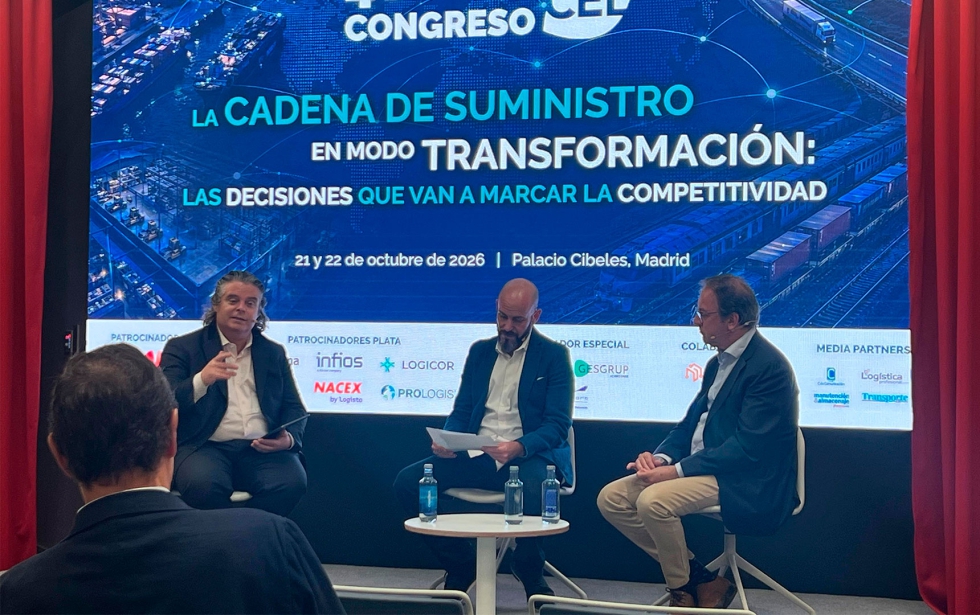
Mariano J. Benito, Cybersecurity & Privacy Ambassador de GMV, Víctor Prada, head of Cibersecurity de CTTexpress y David Moreno, Global CISO de Tendam...
Mariano J. Benito, Cybersecurity & Privacy Ambassador de GMV, Víctor Prada, head of Cibersecurity de CTTexpress y David Moreno, Global CISO de Tendam.
Una parada de fábrica puede provocar un efecto dominó. Los cuellos de botella pueden transmitirse a otro lugar y tensionarlos. También afecta a los tiempos. A pesar de que la incidencia se solucione rápido, las consecuencias operativas pueden durar más tiempo, como entre una y dos semanas.

Homo cyborg: consecuencias más allá de la operativa
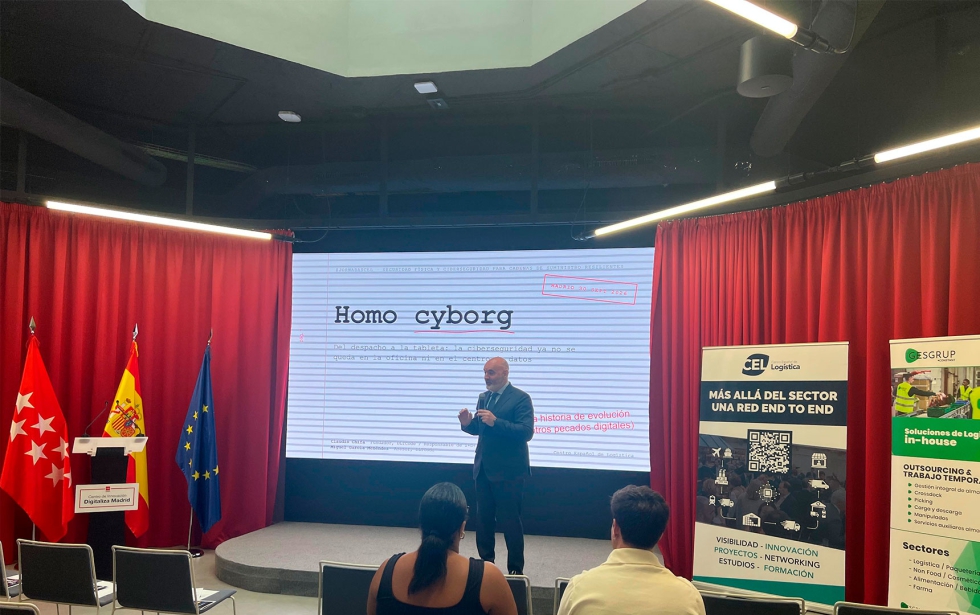
Miguel García Menéndez, Senior advisor de DLT Code puso énfasis durante su conferencia ‘Homo cyborg (Y eso hoy, no va (solo) de IA)’ en las consecuencias que implica un incidente para la operativa industrial. A diferencia del entorno ofimático, los daños que se generan en una instalación industrial pueden extenderse a personas, medioambiente o materiales.
Miguel García Menéndez, Senior advisor de DLT Code
Miguel García Menéndez, Senior advisor de DLT Code.
Menéndez planteó que el factor humano es capital. Basta que los ciberdelincuentes engañen a la persona que maneja los aparatos electrónicos. Las herramientas actuales y la IA naturalizan la comunicación y dificultan la detección de la mentira.

Cuando la productividad condiciona la seguridad

Durante la mesa redonda se llegó a la conclusión de que invertir en seguridad no tiene necesariamente por qué significar una pérdida de productividad. Existen pasos mínimos que requieren poco tiempo extra y facilitan el control de los productos que se están manipulando. En especial, aquellos que necesitan temperatura controlada.

Los expertos reconocieron que, a veces, las decisiones que atañen a la seguridad que se toman en despachos entran en conflicto con las necesidades de los trabajadores. Dirección supone que los procedimientos se cumplirán de manera determinada, pero los trabajadores encuentran soluciones alternativas. Los ponentes relacionan estas prácticas con las medidas de rendimiento por productividad. Eso provoca que determinadas acciones que consumen tiempo se aceleren o se salten.

Por otro lado, se toman decisiones pensando que los operarios actuarán de una manera establecida sin comprobar que la operativa realmente se lleva a cabo así. Suprimir pasos aparentemente duplicados sin revisar su por qué puede dejar sin detectar posibles daños. Eso no es una mejora.

Cómo plantear la ciberseguridad en una empresa
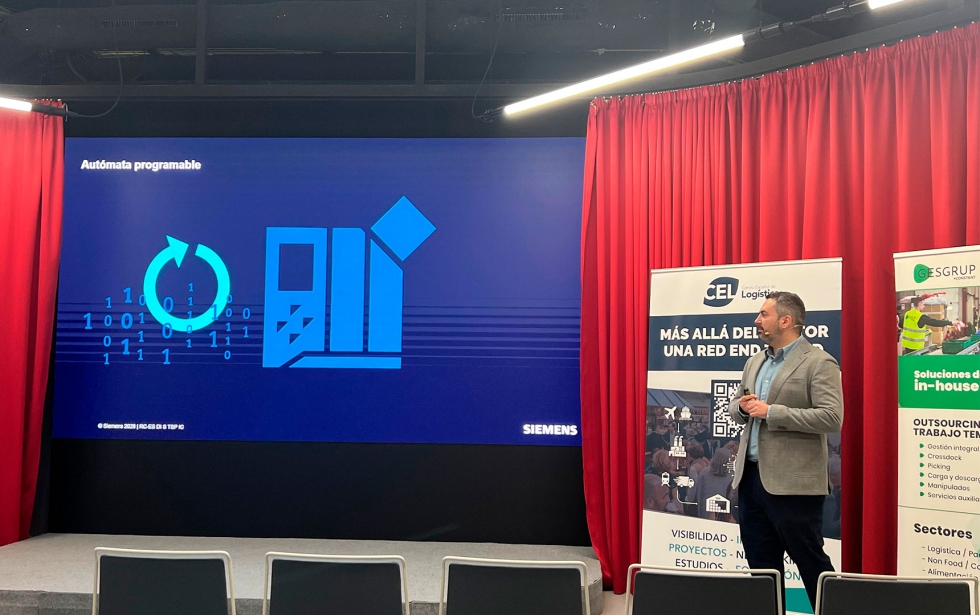
Javier Bravo, consultor técnico integración IT/OT de Siemens
Javier Bravo, consultor técnico integración IT/OT de Siemens.
Javier Bravo recomendó a la audiencia que a la hora de afrontar sus vulnerabilidades se fijen en aspectos como el impacto que podría tener sobre la producción, el grado de exposición del equipo, la conectividad del dispositivo y las posibilidades reales de actualización.

El mismo ponente mencionó la regulación europea para ayudar tanto a proveedores como fabricantes. Mencionó la NIS2, la Cyber Resilience Act y la regulación europea de máquinas. Su aplicación exacta dependerá del tipo de producto, cómo se comercializa y las condiciones de uso. Para estructurar la ciberseguridad, se puso el foco en la IEC 62443. Con ella, se establecen niveles de protección. Bravo resaltó 3 utilidades: contener incidentes, filtrar comunicaciones y resolver conflictos de direccionamiento.

Durante el diálogo ‘¿Somos vulnerables?’ se reforzó la idea de que la vulnerabilidad también depende de la capacidad financiera y operativa de soportar sus efectos.

Algunas situaciones que deben evitarse a toda costa son la exposición de contraseñas o copias de seguridad antiguas. Un paso clave que se suele pasar por alto es inventariar y auditar los equipos industriales. Otro de los consejos que lanzó en cuanto a las conexiones remotas fue el uso de VPN y sistemas centralizados que permitan controlar qué usuarios acceden.

Inversión en seguridad, una asignatura pendiente

A la hora de implementar soluciones de seguridad, desde la mesa redonda aconsejaron decantarse por soluciones ya contrastadas, aprovechando el conocimiento adquirido. Lo ideal es incorporar los protocolos de seguridad desde las primeras fases de diseño de la planta. Uno de los expertos propuso utilizar la recolección de datos como argumento principal para abordar las resistencias económicas de dirección. Medir tiempos y analizar procesos puede ayudar a demostrar por qué la seguridad puede mejorar la operativa.

Antes que añadir protocolos, es más útil y efectivo plantearlos desde el diseño. Cuesta invertir, porque aparentemente puede retrasar la productividad, pero en realidad evitan situaciones que provocarían cuellos de botella a la planta y la cadena entera de suministro. Para que den sus frutos, es imprescindible que los responsables conozcan la operativa real al dedillo, fuera de las cuatro paredes del despacho.

EMPRESAS O ENTIDADES RELACIONADAS
Centro Español de Logística
COMENTARIOS AL ARTÍCULO/NOTICIA

Deja un comentario

Para poder hacer comentarios y participar en el debate debes identificarte o registrarte en nuestra web.

Suscríbase a nuestra Newsletter - Ver ejemplo

Contraseña

Marcar todos

Autorizo el envío de newsletters y avisos informativos personalizados de interempresas.net

Autorizo el envío de comunicaciones de terceros vía interempresas.net

He leído y acepto el Aviso Legal y la Política de Protección de Datos

Responsable: Interempresas Media, S.L.U. Finalidades: Suscripción a nuestra(s) newsletter(s). Gestión de cuenta de usuario. Envío de emails relacionados con la misma o relativos a intereses similares o asociados.Conservación: mientras dure la relación con Ud., o mientras sea necesario para llevar a cabo las finalidades especificadasCesión: Los datos pueden cederse a otras empresas del grupo por motivos de gestión interna.Derechos: Acceso, rectificación, oposición, supresión, portabilidad, limitación del tratatamiento y decisiones automatizadas: contacte con nuestro DPD. Si considera que el tratamiento no se ajusta a la normativa vigente, puede presentar reclamación ante la AEPD. Más información: Política de Protección de Datos