El informe plantea que la ciberseguridad debe abordarse más allá de los límites de cada empresa
Solo el 43% de las empresas cuenta con una estrategia de ciberseguridad para su cadena de suministro
El 78% de las empresas considera que un ciberataque contra un proveedor logístico crítico afectaría directamente a sus operaciones, pero solo el 43% dispone de una estrategia formal de ciberseguridad para la cadena de suministro. Así lo recoge el I Estudio ‘La ciberseguridad en la cadena de suministro. Resiliencia como propiedad colectiva del ecosistema logístico’, elaborado por el Centro Español de Logística (CEL), Zaragoza Logistics Center (ZLC) y GMV.
El informe combina fuentes académicas e institucionales, el análisis de incidentes registrados entre 2024 y 2026 y las aportaciones de expertos del sector para examinar la capacidad de las organizaciones para afrontar riesgos que pueden propagarse entre los diferentes integrantes de la cadena.
Los proveedores, uno de los puntos críticos
También existe una diferencia entre la percepción de la ciberseguridad dentro de las organizaciones y su capacidad de respuesta. Aunque el 70% considera que forma parte de su cultura corporativa, solo el 48% cree que su personal sabría actuar correctamente ante un incidente.
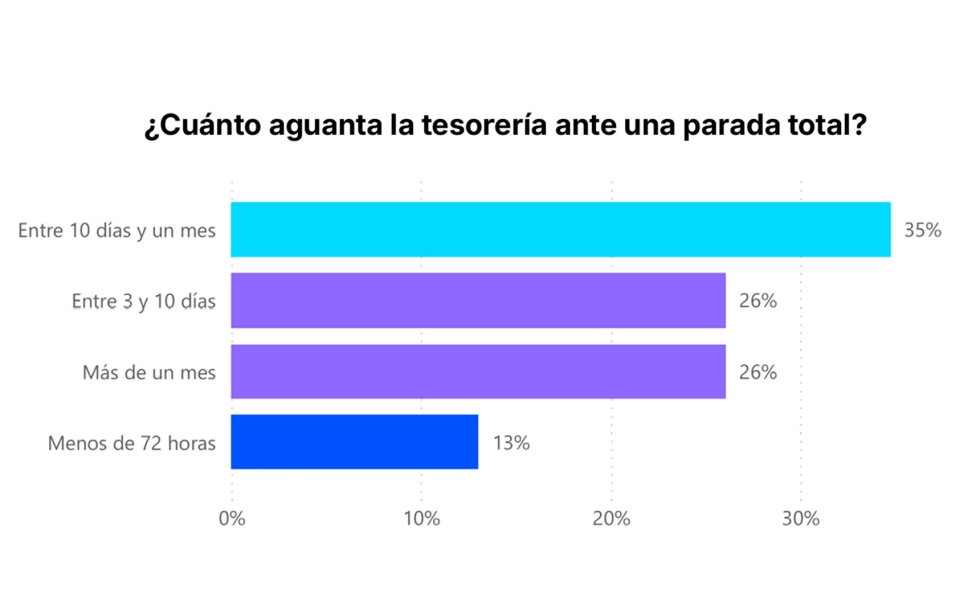
El estudio identifica el phishing, los errores humanos y las fugas de datos entre las amenazas que más preocupan a las organizaciones y señala una menor percepción de los riesgos geopolíticos: solo el 9% de las empresas consultadas considera significativa su exposición a ellos.
De la protección individual a la resiliencia de la cadena
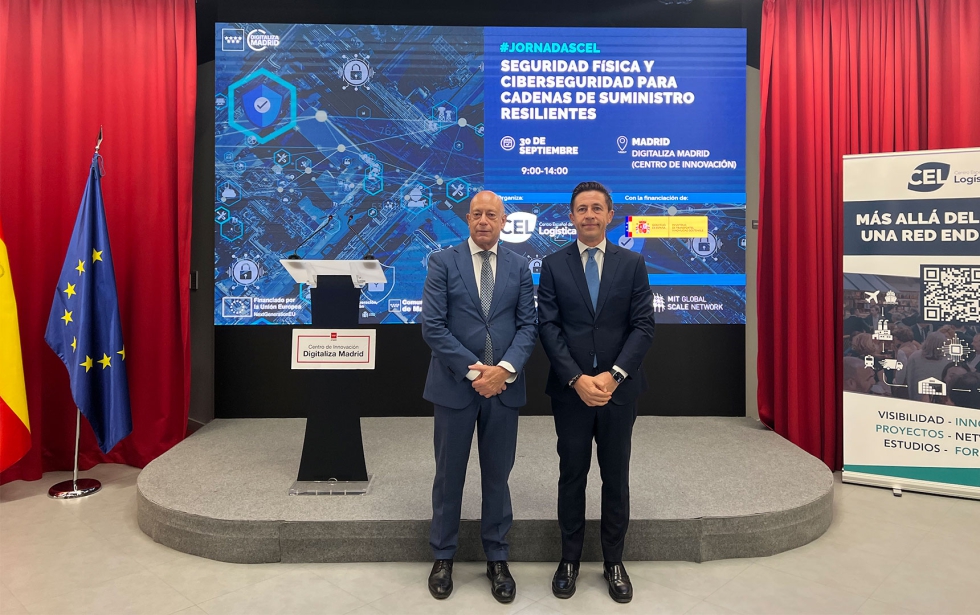
El estudio se presentó durante la jornada ‘Seguridad Física y Ciberseguridad para Cadenas de Suministro Resilientes’, celebrada en Digitaliza Madrid, que abordó también la seguridad física en almacenes y entornos intralogísticos y los riesgos asociados a los sistemas OT.