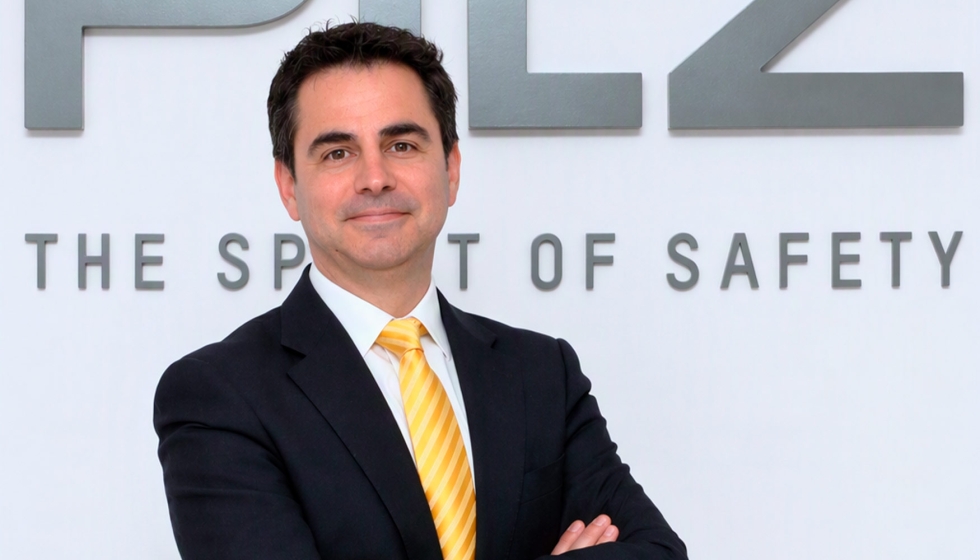
Entrevista a Luis Taverner, Managing Director en Pilz España y Portugal
La inminente entrada en vigor del Reglamento de Máquinas marca un nuevo paradigma en la legislación europea, junto a la Directiva NIS 2 y la Ley de ciberresiliencia, en cuanto a la automatización industrial. Las empresas ya están obligadas a considerar cuestiones como la digitalización, la ciberseguridad y la inteligencia artificial, lo que conlleva una revisión a fondo de sus procesos. Entre los cambios más significativos se encuentra la manera de considerar la seguridad industrial, por eso hablamos con Luis Taverner, Managing Director de Pilz España y Portugal, firma experta en automatización industrial segura.
En enero de 2027 entrará plenamente en vigor el nuevo Reglamento de Máquinas de la UE, lo que va a suponer uno de los cambios más significativos de los últimos años para la industria. Las empresas han tenido cuatro años para adaptar sus procesos a una normativa que introduce novedades muy importantes en cuanto a seguridad. Como expertos en la materia, ¿en Pilz tenéis la impresión de que las empresas industriales en la península ibérica han aprovechado este tiempo de transición?
La adaptación al Reglamento es un desafío importante para muchas empresas, pues trabajan con maquinaria que ha evolucionado poco en años y no disponen de personal especializado en ciberseguridad o en gestión documental avanzada. Hay que tener en cuenta que la nueva normativa les obliga a revisar sus procesos de evaluación de riesgos, a estructurar correctamente su documentación técnica y a integrar la seguridad digital como parte esencial del diseño y operación de la máquina. No solo eso, sino que también deben identificar y proteger software relevante, mantener registros, asegurar la disponibilidad de instrucciones digitales y coordinarse con proveedores e integradores para garantizar el cumplimiento.
Es mucho trabajo, por eso en Pilz llevamos tiempo preparando la transición con nuevos servicios de consultoría, formaciones específicas y productos pensados para facilitar la vida a las empresas. Por ejemplo, trabajamos en el desarrollo de soluciones enfocadas en que las máquinas no dañen a los operarios que las usan, pero también, y aquí está la novedad, para proteger a las máquinas de los malos usos, maliciosos o involuntarios. La nueva seguridad en automatización industrial va mucho más allá de las tradicionales medidas físicas. La digitalización y la incorporación de las nuevas tecnologías en el ámbito industrial abren un gran abanico en este campo.
La ciberseguridad es uno de los conceptos clave que incorpora el Reglamento 2023/1230, cuyo impacto en la actividad industrial es cada vez mayor. En la práctica, ¿cuál es el cambio que esto supone a la hora de abordar la seguridad para una pyme que apuesta por la modernización de sus procesos?
La incorporación de requisitos explícitos de ciberseguridad industrial implica que el software, las comunicaciones y los accesos deben tratarse como elementos esenciales de seguridad. El Reglamento exige que la máquina cuente con protección contra la corrupción del software, especialmente al conectar dispositivos, pues se considera un riesgo potencial en lo que respecta a la modificación del software integrado en ella.
Por otro lado, los fabricantes deberán identificar las partes del software que sean relevantes para el cumplimiento normativo y garantizar la protección frente a modificaciones, ya sean accidentales o deliberadas. Además, cada máquina deberá recopilar pruebas de cualquier intervención, legítima o ilegítima, en el software.
La conclusión más clara es que la seguridad funcional y la ciberseguridad han dejado de ser disciplinas independientes, de modo que las empresas deben abordarlas de forma coordinada a lo largo de todo el ciclo de vida de la máquina.
Además, a partir de ahora la integración de la ciberseguridad en la evaluación de riesgos es imprescindible. Esto incluye identificar las amenazas derivadas de conexiones externas, proteger el software crítico, validar los mecanismos de integridad y garantizar que el sistema registre cualquier modificación.
La trascendencia de la ciberseguridad industrial en el ámbito europeo va más allá del nuevo Reglamento de Máquinas, pues en 2027 también serán de obligado cumplimiento la Directiva 2022/2555 NIS 2 (Network and Information Systems 2) y el Reglamento 2024/2847, conocido como Ley de ciberresiliencia. Para un integrador de seguridad como Pilz, ¿cómo afectan estos cambios legislativos a vuestra forma de trabajar y la relación con las empresas?
Lo primero que debemos tener en cuenta todos los actores que cumplimos un papel en la automatización industrial es que nos encontramos en un escenario de cambios importantes. Por ejemplo, una de las cosas que dice la Directiva NIS 2 es que los fabricantes de maquinaria que sufran un ciberataque deben reportar lo ocurrido, en un máximo de 24 horas, a la Agencia Europea de Ciberseguridad (ENISA) y al Equipo de respuesta a incidentes de seguridad informática (CSIRT) del Estado miembro de la UE. Si no sigue las pautas, puede ser sancionada.
Esto, que hace muy poco tiempo parecía ciencia ficción, ya está en vigor. Las normativas obligan a las organizaciones industriales a tomar medidas de salvaguarda de personas, procesos y máquinas, así que, por complicadas que puedan parecer, las debemos cumplir. En Pilz estamos siempre atentos a cualquier novedad legislativa, porque nuestra razón de ser es diseñar, fabricar e integrar soluciones conforme a ellas. No podemos olvidar que ese es el mejor aval para garantizar la seguridad.
Una de las ventajas de trabajar con nosotros es que actualizamos los servicios y formaciones de acuerdo con las novedades legislativas y los estándares internacionales, y además ofrecemos un acompañamiento continuo. Así, nuestros clientes pueden estar tranquilos respecto a que las máquinas que están poniendo en marcha funcionan bajo los criterios de protección y seguridad que establece la ley vigente.
La inteligencia artificial está impactando de forma profunda en la sociedad. ¿Cómo está influyendo en la automatización industrial? ¿Se puede prever cuál será la evolución de una tecnología todavía emergente?
El impacto de la IA en la industria es ya importante. Aunque se trate de una tecnología muy joven, todos estamos siendo testigos de su evolución vertiginosa, de la cantidad de aplicaciones ya disponibles en todos los ámbitos de la vida y, por supuesto, también en la automatización. El campo de desarrollo es enorme; seguramente, imprevisible aún en muchos aspectos, y precisamente por ese potencial al que en la actualidad no podemos poner un límite, es fundamental dedicar los recursos necesarios para sacarle provecho y a la vez ser capaces de vislumbrar también los riesgos que conlleva.
Como sucede con todas las innovaciones, transitar el momento del “hype” requiere calma. Por muy atractivo que resulte dejarse arrastrar por la vorágine, la capacidad de observar y estudiar el fenómeno desde un punto de vista racional es lo que nos va a permitir crear las aplicaciones indicadas para cada necesidad en cada momento de desarrollo. Desde el punto de vista de la seguridad industrial, no sabemos qué podremos hacer con la IA dentro de cinco años, pero sí lo que podemos hacer ahora, y ese conocimiento en constante actualización es lo que nos permite acompañar a las empresas para que lleven a cabo su actividad con garantías y sin preocupaciones añadidas.
¿Las novedades legislativas pueden entorpecer la productividad y competitividad de la industria?
¿Qué soluciones ha desarrollado Pilz para acompañar a las empresas en la adaptación a los nuevos requisitos legales?
Bajo el concepto Indentification and Access Management (I.A.M.) desarrollamos una amplia gama de productos y software enfocados a la gestión segura de accesos a máquinas e instalaciones, la selección de modos de funcionamiento y la protección electrónica para el mantenimiento. Controlar quién y cómo puede intervenir en la maquinaria evita potenciales saboteos de procesos industriales, manipulaciones u otros actos maliciosos. Además, desarrollamos sistemas modulares de protección de puertas a medida de cada aplicación, con elementos de diagnóstico y de mando, y los pulsadores adicionales necesarios, con el objetivo de garantizar la seguridad del personal. Con los microcontroles configurables seguros PNOZmulti 2 aportamos flexibilidad y una seguridad completa para todos los tipos de máquinas en la supervisión de paradas de emergencia, puertas protectoras y barreras fotoeléctricas, entre otras aplicaciones.
También hemos lanzado al mercado MYZEL Lifecycle Platform, la plataforma digital con la que organizar la documentación de forma centralizada, registrar modificaciones, consolidar evaluaciones de riesgos y facilitar la realización correcta de las validaciones y verificaciones periódicas.
Además, ofrecemos un amplio programa de formaciones especializadas para que los profesionales de la industria adquieran los conocimientos necesarios y actualizados sobre automatización segura.
¿Qué papel quiere jugar Pilz en la transformación digital y segura de la industria ibérica durante los próximos años?
Un papel protagonista. Insisto en que la seguridad ya no puede ser considerada un elemento secundario, al que prestar atención únicamente porque la ley obliga a ello. En realidad, siempre ha sido un elemento estratégico, pero a partir de ahora lo va a ser mucho más. La automatización moderna, cada vez más digitalizada e interconectada, en la que hemos superado las fronteras físicas, en la que las máquinas se comunican a distancia y comparten información crítica que se almacena en la nube, necesita considerar la seguridad desde el inicio de cualquier proyecto, pues ese es el único modo de garantizar su viabilidad.
La seguridad ya no significa solo evitar accidentes en la fábrica, es algo mucho más complejo que requiere del acompañamiento de expertos capaces de entender los riesgos y la manera de implementar las soluciones óptimas para cada proceso. E igual que la automatización industrial ha evolucionado en las últimas décadas y va a continuar haciéndolo al ritmo de los avances tecnológicos, nosotros también lo hacemos, siempre intentando ir un paso por delante de los riesgos asociados. Como decía, la razón de ser de Pilz es diseñar, fabricar e integrar soluciones seguras conforme a la legislación y los estándares internacionales, pero no solo eso, sino que formamos parte de los organismos que definen esos estándares porque conocemos con detalle la realidad de la industria y las necesidades de las empresas.